Keamanan Data ERP: Ancaman, Fitur Keamanan, dan Cara Melindungi Data Perusahaan
Keamanan data ERP merupakan aspek penting yang perlu diperhatikan perusahaan dalam mengelola informasi bisnis melalui sistem terintegrasi. ERP menyimpan dan memproses berbagai data penting, mulai dari informasi keuangan, data pelanggan, catatan karyawan, hingga aktivitas operasional dan rantai pasok. Jika tidak dilindungi dengan baik, informasi tersebut berisiko mengalami kebocoran, pencurian, manipulasi, atau penyalahgunaan oleh pihak yang tidak berwenang.
Seiring meningkatnya ancaman siber dan kompleksitas operasional bisnis, perusahaan perlu menerapkan strategi perlindungan yang mampu menjaga keamanan sistem ERP secara menyeluruh. Hal ini mencakup pengaturan hak akses pengguna, enkripsi data, pemantauan aktivitas sistem, hingga pencadangan informasi secara berkala. Dengan memahami risiko dan fitur keamanan yang tersedia, perusahaan dapat melindungi aset digital sekaligus menjaga kelangsungan operasional bisnis.
- Apa Itu Keamanan Data ERP?
- Prinsip Dasar Keamanan Data ERP
- Mengapa Sistem ERP Menjadi Target Utama Serangan Siber?
- Industri yang Paling Membutuhkan Keamanan Data ERP
- Jenis Ancaman terhadap Keamanan Data ERP
- Contoh Kasus Kebocoran Data dan Serangan pada Sistem Bisnis
- Risiko dan Kerentanan Umum dalam Sistem ERP
- Dampak dan Sanksi Kebocoran Data bagi Perusahaan
- Fitur Keamanan yang Harus Dimiliki Sistem ERP
- Keamanan Data pada SAP (S/4HANA, RISE, dan GROW with SAP)
- Perbedaan Keamanan ERP Cloud vs On-Premise
- Kepatuhan Keamanan ERP terhadap Regulasi dan Standar
- Bagaimana Cara Menjaga Keamanan Data ERP?
- Tantangan dalam Mengelola Keamanan Data ERP
- Optimalkan Perlindungan Keamanan Data ERP Perusahaan Anda Bersama Think Tank Solusindo
Apa Itu Keamanan Data ERP?
Keamanan data ERP adalah serangkaian kebijakan, teknologi, dan prosedur yang diterapkan untuk melindungi informasi perusahaan yang tersimpan dan diproses dalam sistem Enterprise Resource Planning (ERP). Perlindungan ini bertujuan mencegah akses tidak sah, pencurian, perubahan, maupun kehilangan data yang dapat mengganggu aktivitas bisnis.
Dalam penerapannya, keamanan data ERP mencakup beberapa aspek utama, yaitu kerahasiaan (confidentiality), integritas (integrity), dan ketersediaan (availability). Ketiganya dikenal sebagai CIA Triad dan menjadi prinsip dasar dalam menjaga keamanan informasi perusahaan.
Fungsi Keamanan Data dalam Sistem ERP
Keamanan data ERP memiliki beberapa fungsi penting untuk memastikan informasi perusahaan tetap terlindungi selama digunakan oleh berbagai departemen. Berikut beberapa di antaranya:
- Melindungi informasi sensitif
Menjaga data keuangan, pelanggan, karyawan, dan operasional agar tidak diakses oleh pihak yang tidak memiliki wewenang. - Mengatur hak akses pengguna
Memastikan setiap karyawan hanya dapat melihat atau mengelola informasi sesuai tanggung jawab dan perannya. - Menjaga integritas data
Mencegah perubahan atau manipulasi informasi tanpa izin sehingga data yang digunakan untuk mengambil keputusan tetap akurat. - Menjaga ketersediaan informasi
Memastikan data dan sistem dapat diakses oleh pengguna yang berwenang ketika dibutuhkan untuk menjalankan aktivitas bisnis. - Mendukung pemantauan aktivitas
Membantu perusahaan melacak aktivitas pengguna melalui catatan sistem atau audit trail untuk mendeteksi tindakan yang mencurigakan.
Mengapa Keamanan Data ERP Penting bagi Perusahaan?
Penerapan keamanan data ERP penting karena sistem ini mengintegrasikan informasi dari berbagai fungsi bisnis dalam satu platform. Tanpa perlindungan yang memadai, gangguan pada satu bagian sistem berpotensi memengaruhi departemen lain yang saling terhubung.
Selain mencegah kebocoran informasi, keamanan ERP juga membantu mengurangi risiko kerugian finansial, menjaga kepercayaan pelanggan, dan mendukung kepatuhan terhadap regulasi perlindungan data. Dengan demikian, keamanan bukan sekadar fitur tambahan, melainkan bagian penting dari pengelolaan dan keberlangsungan operasional perusahaan.
Baca juga: 14 Tren ERP Terbaru yang Perlu Diketahui Perusahaan pada 2027
Prinsip Dasar Keamanan Data ERP
Perlindungan data dalam sistem ERP umumnya mengacu pada tiga prinsip utama keamanan informasi yang dikenal sebagai CIA Triad, yaitu Confidentiality (kerahasiaan), Integrity (integritas), dan Availability (ketersediaan). Ketiganya menjadi dasar dalam merancang kebijakan, memilih teknologi, hingga menentukan prosedur keamanan pada sistem ERP. Berikut penjelasan masing-masing prinsip dalam konteks ERP:
- Kerahasiaan (Confidentiality)
Prinsip ini memastikan informasi hanya dapat diakses oleh pihak yang berwenang. Pada ERP, data seperti laporan keuangan, gaji karyawan, harga pemasok, dan informasi pelanggan perlu dibatasi sesuai peran pengguna. Penerapannya dapat berupa Role-Based Access Control (RBAC), enkripsi data, dan Multi-Factor Authentication (MFA). - Integritas (Integrity)
Prinsip ini menjaga agar data tetap akurat, utuh, dan tidak diubah tanpa izin. Karena data ERP digunakan untuk pengambilan keputusan, perubahan yang tidak sah pada catatan transaksi, stok, atau laporan keuangan dapat menimbulkan kesalahan yang meluas ke berbagai departemen. Integritas dapat dijaga melalui alur persetujuan (approval workflow), pemisahan tugas (segregation of duties), dan audit trail yang mencatat setiap perubahan data. - Ketersediaan (Availability)
Prinsip ini memastikan sistem dan data dapat diakses oleh pengguna yang berwenang saat dibutuhkan. Gangguan pada ERP dapat menghambat pencatatan transaksi, pengelolaan inventaris, produksi, hingga distribusi. Ketersediaan didukung oleh backup berkala, rencana disaster recovery, dan infrastruktur yang andal, termasuk perlindungan terhadap serangan seperti ransomware.
Ketiga prinsip ini perlu diterapkan secara seimbang. Kontrol akses yang terlalu ketat dapat menghambat pekerjaan pengguna, sedangkan akses yang terlalu longgar membuka risiko kebocoran. Karena itu, perusahaan perlu menyesuaikan penerapan CIA Triad dengan kebutuhan operasional dan tingkat risiko bisnisnya.
Mengapa Sistem ERP Menjadi Target Utama Serangan Siber?
Sistem ERP menjadi salah satu target menarik bagi pelaku kejahatan siber karena menyimpan berbagai informasi penting yang digunakan perusahaan dalam menjalankan aktivitas bisnis. Melalui satu platform terintegrasi, ERP menghubungkan data dari departemen keuangan, sumber daya manusia, penjualan, pengadaan, hingga produksi. Kondisi ini membuat sistem ERP memiliki nilai tinggi bagi pihak yang ingin mencuri, menyalahgunakan, atau memanipulasi informasi perusahaan. Ada beberapa faktor yang membuat sistem ERP berpotensi menjadi sasaran serangan siber, di antaranya:
- Menyimpan data bisnis yang sensitif
ERP mengelola informasi seperti laporan keuangan, data pelanggan, informasi karyawan, dan transaksi bisnis. Jika berhasil diakses tanpa izin, data tersebut dapat dimanfaatkan untuk penipuan, pencurian identitas, atau pemerasan. - Mengintegrasikan berbagai departemen
Keterhubungan antarmodul membuat ERP menjadi bagian penting dari operasional perusahaan. Jika salah satu bagian sistem mengalami kompromi, penyerang berpotensi mencari akses ke modul atau informasi lain yang terhubung. - Memiliki banyak pengguna dengan hak akses berbeda
Karyawan dari berbagai departemen menggunakan ERP untuk menjalankan tugas masing-masing. Pengelolaan hak akses yang kurang tepat dapat membuka celah bagi penyalahgunaan akun atau akses terhadap informasi yang tidak seharusnya dilihat pengguna. - Terhubung dengan aplikasi dan sistem eksternal
ERP sering diintegrasikan dengan aplikasi pihak ketiga, platform pembayaran, sistem manajemen gudang, maupun layanan lainnya. Integrasi yang tidak dikonfigurasi dengan baik dapat menjadi jalur masuk bagi ancaman keamanan. - Berpengaruh langsung terhadap kelangsungan bisnis
Gangguan pada ERP dapat menghambat proses penting seperti pencatatan transaksi, pengelolaan inventaris, produksi, dan distribusi. Kondisi ini dapat dimanfaatkan pelaku ransomware untuk menekan perusahaan agar membayar tebusan.
Oleh karena itu, perusahaan perlu memahami bahwa keamanan ERP tidak hanya berkaitan dengan perlindungan informasi, tetapi juga menjaga sistem yang menjadi pusat koordinasi berbagai aktivitas bisnis. Semakin besar ketergantungan perusahaan terhadap ERP, semakin penting pula penerapan kontrol keamanan dan pemantauan sistem secara berkala.
Baca juga: ROI Implementasi ERP: Rumus, Cara Menghitung, dan Contohnya
Industri yang Paling Membutuhkan Keamanan Data ERP
Setiap industri memiliki kebutuhan pengelolaan data yang berbeda, tetapi semuanya membutuhkan perlindungan informasi yang memadai. Perusahaan yang menggunakan ERP mengelola berbagai data penting untuk mendukung aktivitas operasional, transaksi, dan pengambilan keputusan. Karena itu, penerapan keamanan data ERP menjadi bagian penting dalam menjaga informasi dari risiko kebocoran, penyalahgunaan, maupun gangguan sistem. Berikut beberapa industri yang membutuhkan perhatian khusus terhadap keamanan data ERP:
- Industri Manufaktur
Perusahaan manufaktur menggunakan ERP untuk mengelola jadwal produksi, persediaan bahan baku, data pemasok, hingga informasi distribusi. Perlindungan diperlukan untuk menjaga kerahasiaan proses produksi dan memastikan data operasional tidak dimanipulasi oleh pihak yang tidak berwenang. - Industri Keuangan dan Perbankan
Sektor ini mengelola informasi transaksi, laporan keuangan, serta data nasabah yang bersifat sensitif. Keamanan ERP membantu membatasi akses terhadap informasi tersebut dan mengurangi risiko penyalahgunaan data maupun manipulasi transaksi. - Industri Ritel dan E-commerce
Sistem ERP membantu perusahaan mengintegrasikan data penjualan, inventaris, pembayaran, dan informasi pelanggan. Perlindungan data diperlukan untuk menjaga keamanan informasi konsumen serta memastikan pencatatan transaksi tetap akurat. - Industri Kesehatan
Rumah sakit dan perusahaan layanan kesehatan dapat memanfaatkan ERP untuk mengelola data administrasi, keuangan, sumber daya manusia, serta persediaan obat dan peralatan medis. Sistem perlu dilindungi agar informasi sensitif tidak diakses oleh pihak yang tidak berwenang. - Industri Logistik dan Distribusi
Perusahaan logistik menggunakan ERP untuk mengelola informasi pengiriman, gudang, pemasok, dan inventaris. Keamanan data membantu menjaga keakuratan informasi serta mencegah gangguan yang dapat memengaruhi proses distribusi barang. - Industri Energi dan Pertambangan
Perusahaan di sektor ini mengelola data pengadaan, aset, keuangan, pemeliharaan peralatan, dan aktivitas operasional. Perlindungan sistem ERP dibutuhkan untuk menjaga informasi bisnis dan mendukung kelancaran kegiatan operasional yang kompleks.
Meskipun memiliki kebutuhan yang berbeda, seluruh industri tersebut menghadapi tantangan serupa dalam melindungi informasi bisnis. Oleh karena itu, penerapan kontrol akses, enkripsi, pemantauan aktivitas, dan pencadangan data perlu disesuaikan dengan karakteristik serta tingkat risiko masing-masing perusahaan.
Baca juga: Mengenal Machine Learning ERP dan Penerapannya untuk Bisnis
Jenis Ancaman terhadap Keamanan Data ERP
Sistem ERP menghadapi berbagai ancaman keamanan yang dapat berasal dari serangan eksternal maupun aktivitas internal perusahaan. Ancaman tersebut dapat menargetkan akun pengguna, infrastruktur sistem, hingga data yang tersimpan dalam berbagai modul. Jika tidak diantisipasi, serangan dapat menyebabkan kebocoran informasi, gangguan operasional, bahkan kerugian finansial. Berikut beberapa jenis ancaman yang perlu diperhatikan perusahaan:
1. Ransomware dan Malware
Ransomware merupakan jenis malware yang dapat mengenkripsi data atau mengunci akses terhadap sistem sehingga perusahaan tidak dapat menggunakan informasi yang dibutuhkan. Pelaku biasanya meminta tebusan agar akses atau data dapat dipulihkan.
Dalam lingkungan ERP, serangan ransomware dapat mengganggu akses ke data keuangan, inventaris, produksi, dan transaksi. Sementara itu, malware jenis lain dapat digunakan untuk mencuri informasi, memantau aktivitas pengguna, atau merusak sistem. Oleh karena itu, perusahaan perlu menerapkan perlindungan endpoint, pembaruan keamanan, dan pencadangan data secara berkala.
2. Phishing dan Pencurian Kredensial
Phishing adalah teknik penipuan yang dilakukan dengan menyamar sebagai pihak tepercaya untuk mengelabui pengguna agar memberikan informasi sensitif, seperti nama pengguna, kata sandi, atau kode autentikasi.
Serangan ini dapat dilakukan melalui email, pesan, maupun halaman login palsu yang menyerupai sistem perusahaan. Jika kredensial pengguna ERP berhasil dicuri, pelaku berpotensi masuk ke sistem menggunakan akun yang sah dan mengakses informasi sesuai hak akses akun tersebut.
Penerapan Multi-Factor Authentication (MFA) dan edukasi keamanan siber kepada karyawan dapat membantu mengurangi risiko serangan ini.
3. Akses Tidak Sah dan Penyalahgunaan Hak Akses
Ancaman ini terjadi ketika seseorang memperoleh akses ke sistem atau informasi yang sebenarnya tidak menjadi kewenangannya. Kondisi tersebut dapat disebabkan oleh kata sandi yang lemah, akun yang tidak segera dinonaktifkan, atau pengaturan hak akses yang terlalu luas.
Dalam sistem ERP, akses tidak sah dapat memungkinkan pelaku melihat data keuangan, mengubah informasi pelanggan, atau memanipulasi catatan transaksi. Untuk mengatasinya, perusahaan perlu menerapkan Role-Based Access Control (RBAC) agar hak akses setiap pengguna disesuaikan dengan tanggung jawab pekerjaannya.
4. Insider Threat atau Ancaman dari Orang Dalam
Insider threat merupakan ancaman keamanan yang berasal dari individu yang memiliki akses internal ke sistem perusahaan, seperti karyawan, kontraktor, atau mitra bisnis.
Ancaman ini dapat terjadi secara sengaja maupun tidak disengaja. Contohnya, karyawan yang menyalin data pelanggan tanpa izin, membagikan informasi rahasia kepada pihak luar, atau melakukan kesalahan konfigurasi yang membuka akses terhadap data sensitif.
Perusahaan perlu melakukan pemantauan aktivitas pengguna, audit akses, serta menerapkan pemisahan tugas (segregation of duties) untuk mengurangi risiko penyalahgunaan wewenang.
5. Serangan melalui Integrasi dan Aplikasi Pihak Ketiga
Sistem ERP sering terhubung dengan berbagai aplikasi eksternal, seperti platform pembayaran, sistem manajemen gudang, aplikasi CRM, dan layanan pihak ketiga lainnya. Integrasi tersebut membantu memperlancar pertukaran informasi, tetapi juga dapat menambah titik masuk yang berpotensi dimanfaatkan penyerang.
Sebagai contoh, API yang tidak diamankan dengan baik atau aplikasi pihak ketiga yang memiliki kerentanan dapat membuka peluang bagi pihak tidak berwenang untuk mengakses informasi perusahaan.
Untuk mengurangi risiko tersebut, perusahaan perlu mengamankan API, memeriksa keamanan aplikasi terintegrasi, serta mengevaluasi akses dan keamanan vendor secara berkala.
Berbagai ancaman tersebut menunjukkan bahwa keamanan ERP tidak cukup hanya mengandalkan satu lapisan perlindungan. Perusahaan perlu menggabungkan teknologi keamanan, pengaturan akses, pemantauan sistem, dan kesadaran pengguna agar informasi bisnis tetap terlindungi.
Contoh Kasus Kebocoran Data dan Serangan pada Sistem Bisnis
Ancaman terhadap sistem bisnis bukan sekadar teori. Beberapa insiden dalam beberapa tahun terakhir menunjukkan bahwa celah keamanan, serangan ransomware, dan kelalaian pembaruan sistem dapat berdampak langsung pada operasional perusahaan. Tiga contoh berikut dapat menjadi gambaran bagi perusahaan yang mengandalkan sistem terintegrasi seperti ERP.
Celah kritis pada platform SAP NetWeaver (2025).
Pada 2025, sebuah celah keamanan pada komponen Visual Composer di SAP NetWeaver, yaitu CVE-2025-31324, dieksploitasi oleh penyerang untuk mengunggah file berbahaya dan mengambil alih server. Badan keamanan siber AS (CISA) memasukkannya ke daftar kerentanan yang aktif dieksploitasi pada akhir April 2025.
Menurut laporan Cybersecurity Dive, Rapid7 menemukan eksploitasi di berbagai lingkungan pelanggan, hampir seluruhnya perusahaan manufaktur. Serangan ini juga terus berlanjut dalam gelombang kedua yang memanfaatkan akses yang sudah tertanam sebelumnya, dan sejumlah kelompok ransomware turut memanfaatkan celah yang sama.
Pelajarannya: pembaruan keamanan yang tertunda dan sistem yang terpapar ke internet dapat menjadi pintu masuk serius, bahkan pada platform perusahaan besar.
Ransomware yang melumpuhkan produsen aluminium global (2019)
Norsk Hydro, produsen aluminium asal Norwegia, terkena serangan ransomware LockerGoga pada Maret 2019. Perusahaan harus mematikan sebagian pabrik dan beralih ke operasional manual di beberapa negara. Dari sisi biaya, Reuters melaporkan kerugian hingga sekitar 450 juta kroner Norwegia hanya pada kuartal pertama. Kasus ini menunjukkan bahwa dampak ransomware tidak berhenti pada data yang terkunci, tetapi dapat menghentikan produksi dan proses pemesanan. Di sinilah backup yang teruji dan rencana pemulihan menentukan seberapa cepat bisnis kembali berjalan.
Gangguan layanan dan dugaan kebocoran data di Indonesia (2023)
Di dalam negeri, layanan perbankan Bank Syariah Indonesia (BSI) terganggu sejak 8 Mei 2023. CNN Indonesia melaporkan dugaan serangan ransomware LockBit 3.0 di balik gangguan tersebut, dan kelompok pelaku mengklaim telah mencuri data dalam jumlah besar. Pihak BSI sendiri menyatakan dana dan data nasabah tetap aman dan layanan dipulihkan secara bertahap. Terlepas dari klaim yang beredar, kasus ini memperlihatkan bahwa gangguan sistem inti dapat langsung memengaruhi kepercayaan pelanggan, serta bahwa komunikasi dan penanganan insiden perlu disiapkan sejak awal.
Ketiga kasus tersebut memiliki benang merah yang sama: pembaruan keamanan, pemantauan aktivitas, pencadangan data, dan prosedur penanganan insiden menentukan seberapa besar dampak sebuah serangan. Karena itu, perusahaan perlu memandang keamanan ERP sebagai proses berkelanjutan, bukan proyek sekali jalan.
Risiko dan Kerentanan Umum dalam Sistem ERP
Meskipun sistem ERP dilengkapi berbagai mekanisme perlindungan, penerapannya tetap memiliki potensi kerentanan yang dapat dimanfaatkan oleh pihak tidak bertanggung jawab. Kelemahan tersebut bisa berasal dari konfigurasi sistem, pengelolaan pengguna, maupun kurangnya pemeliharaan keamanan.
Jika tidak ditangani dengan baik, kerentanan tersebut dapat menimbulkan berbagai risiko yang memengaruhi keamanan informasi dan kelangsungan operasional perusahaan. Berikut beberapa risiko dan kerentanan umum yang perlu diperhatikan:
- Kebocoran Data Sensitif
Kebocoran data terjadi ketika informasi penting perusahaan diakses atau tersebar tanpa izin. Data yang berisiko mencakup laporan keuangan, informasi pelanggan, data karyawan, hingga dokumen bisnis internal. Kondisi ini dapat terjadi akibat pengaturan akses yang lemah atau perlindungan penyimpanan data yang tidak memadai. - Kesalahan Konfigurasi Sistem
Konfigurasi ERP yang tidak tepat dapat membuka celah keamanan, misalnya pengaturan akses yang terlalu luas, layanan yang tidak diperlukan tetap aktif, atau API yang tidak dilindungi dengan baik. Kesalahan tersebut dapat memberikan peluang bagi pihak tidak berwenang untuk mengakses sistem dan informasi perusahaan. - Kata Sandi dan Autentikasi yang Lemah
Penggunaan kata sandi yang mudah ditebak, penggunaan kata sandi yang sama pada beberapa akun, serta tidak adanya autentikasi tambahan dapat meningkatkan risiko pengambilalihan akun. Jika akun dengan hak akses tinggi berhasil dikuasai, dampaknya dapat menjangkau berbagai informasi penting dalam ERP. - Sistem dan Perangkat Lunak yang Tidak Diperbarui
ERP yang tidak mendapatkan pembaruan keamanan secara berkala berpotensi memiliki kerentanan yang sudah diketahui. Celah tersebut dapat dimanfaatkan penyerang untuk memperoleh akses atau mengganggu fungsi sistem. Karena itu, perusahaan perlu menerapkan manajemen patch dan pemeliharaan perangkat lunak secara terjadwal. - Kurangnya Pemantauan Aktivitas Pengguna
Tanpa pemantauan yang memadai, aktivitas mencurigakan seperti percobaan login berulang, perubahan data yang tidak biasa, atau akses di luar kewenangan dapat terlambat diketahui. Kondisi ini membuat perusahaan lebih sulit mengidentifikasi dan menangani insiden keamanan sejak awal.
Kerentanan tersebut dapat menimbulkan dampak yang lebih luas daripada sekadar gangguan teknis. Kebocoran informasi, kehilangan data, terhentinya operasional, kerugian finansial, dan menurunnya kepercayaan pelanggan merupakan beberapa konsekuensi yang perlu diantisipasi. Oleh karena itu, perusahaan perlu melakukan evaluasi keamanan secara berkala untuk menemukan dan memperbaiki kelemahan sebelum dimanfaatkan oleh pihak yang tidak bertanggung jawab.
Dampak dan Sanksi Kebocoran Data bagi Perusahaan
Kebocoran data pada sistem ERP berdampak pada operasional, keuangan, reputasi, dan kepatuhan hukum perusahaan. Karena ERP menghubungkan banyak fungsi bisnis, gangguan pada satu bagian dapat merambat ke proses lain. Berikut dampak dan sanksi yang perlu diperhatikan perusahaan.
Dampak bagi bisnis:
- Gangguan operasional
Proses seperti pencatatan transaksi, pengelolaan persediaan, produksi, dan distribusi dapat terhambat atau berhenti sementara. - Kerugian finansial
Biaya pemulihan sistem, hilangnya produksi, dan biaya penanganan insiden bisa sangat besar. Pada kasus Norsk Hydro, kerugian akibat serangan ransomware dilaporkan mencapai ratusan juta kroner Norwegia hanya dalam satu kuartal. - Menurunnya kepercayaan pelanggan dan mitra
Kebocoran data pelanggan atau mitra dapat merusak reputasi perusahaan dan sulit dipulihkan dalam waktu singkat.
Kewajiban dan sanksi menurut regulasi:
- Kewajiban pemberitahuan 3 x 24 jam
Saat terjadi kegagalan pelindungan data, pengendali data wajib memberi pemberitahuan tertulis kepada subjek data dan lembaga paling lambat 3 x 24 jam. Perusahaan perlu memiliki prosedur penanganan insiden dan alur pelaporan yang siap dijalankan. - Masa penyesuaian sudah berakhir
UU PDP memberi masa penyesuaian paling lama dua tahun sejak diundangkan, sehingga perusahaan tidak lagi bisa mengandalkan masa transisi. - Sanksi administratif
Ada empat bentuk sanksi: peringatan tertulis, penghentian sementara kegiatan pemrosesan data pribadi, penghapusan atau pemusnahan data pribadi, dan denda administratif paling tinggi 2% dari pendapatan tahunan. - Besaran denda mempertimbangkan banyak faktor
Menurut pemberitaan Bisnis yang dimuat Harian Jogja, PP Nomor 33 Tahun 2026 menyebut faktor seperti dampak pelanggaran, durasi, jenis data, jumlah subjek data terdampak, skala usaha, serta tingkat keterbukaan dan kepatuhan perusahaan. Denda tidak otomatis 2%. - Sanksi pidana
Untuk perbuatan terlarang seperti memperoleh, mengungkapkan, atau menggunakan data pribadi yang bukan miliknya, ancamannya penjara hingga 4 sampai 6 tahun dan/atau denda miliaran rupiah. Untuk korporasi, pemberitaan menyebut denda pidana dapat mencapai Rp60 miliar.
Biaya kebocoran data jauh lebih besar daripada biaya pencegahannya. Investasi pada kontrol akses, enkripsi, pemantauan, backup, dan prosedur penanganan insiden merupakan bagian dari pengelolaan risiko dan kepatuhan hukum perusahaan.
Fitur Keamanan yang Harus Dimiliki Sistem ERP
Sistem ERP yang aman perlu dilengkapi berbagai fitur perlindungan untuk menjaga informasi perusahaan dari akses tidak sah, manipulasi, maupun kehilangan data. Fitur-fitur tersebut bekerja secara saling melengkapi untuk memastikan informasi hanya dapat diakses oleh pihak yang berwenang dan tetap tersedia ketika dibutuhkan. Berikut beberapa fitur keamanan yang perlu diperhatikan perusahaan saat memilih maupun mengelola sistem ERP:
Role-Based Access Control (RBAC)
Fitur ini mengatur hak akses pengguna berdasarkan peran dan tanggung jawabnya di perusahaan, sehingga setiap karyawan hanya dapat mengakses modul atau informasi yang relevan dengan pekerjaannya.
- Staf keuangan mengakses modul akuntansi, tim gudang hanya melihat inventaris dan persediaan
- Membatasi akses terhadap data sensitif
- Mengurangi risiko penyalahgunaan wewenang
Multi-Factor Authentication (MFA)
Fitur ini mengharuskan pengguna melewati lebih dari satu faktor verifikasi sebelum masuk ke sistem, sehingga akun tetap terlindungi meskipun kata sandi berhasil dicuri atau diketahui pihak lain.
- Kode sekali pakai sebagai verifikasi tambahan selain kata sandi
- Penggunaan aplikasi autentikator atau verifikasi biometrik
- Mengurangi risiko pengambilalihan akun ERP
Data Encryption
Enkripsi mengubah informasi menjadi format yang tidak dapat dibaca tanpa kunci dekripsi yang sesuai, sehingga data tetap terlindungi meskipun berhasil diakses atau dicegat pihak yang tidak berwenang.
- Melindungi data yang dikirim melalui jaringan (data in transit)
- Melindungi data yang tersimpan di dalam sistem (data at rest)
- Menjaga informasi keuangan, identitas pelanggan, dan dokumen internal
Audit Trail dan Activity Logging
Fitur ini mencatat aktivitas yang terjadi dalam sistem ERP, sehingga tim IT dapat menelusuri tindakan pengguna, mengidentifikasi perubahan yang tidak biasa, dan memeriksa insiden keamanan.
- Mencatat identitas pengguna, waktu akses, dan perubahan data
- Membantu pemeriksaan ketika terjadi insiden keamanan
- Mendukung akuntabilitas dan transparansi pengelolaan data
Backup dan Disaster Recovery
Backup membuat salinan data secara berkala agar informasi dapat dipulihkan, sedangkan disaster recovery mencakup prosedur untuk memulihkan sistem dan layanan bisnis setelah gangguan besar.
- Menghadapi ransomware, kerusakan infrastruktur, dan kesalahan operasional
- Salinan data disimpan dengan aman
- Pengujian pemulihan dilakukan secara berkala
Monitoring dan Threat Detection
Fitur ini mengawasi aktivitas sistem dan mengidentifikasi indikasi ancaman keamanan, sehingga potensi insiden dapat terdeteksi lebih awal sebelum dampaknya meluas.
- Memantau percobaan login yang mencurigakan dan perubahan hak akses
- Mendeteksi aktivitas tidak biasa dan pola penggunaan yang menyimpang
- Meningkatkan visibilitas kondisi keamanan ERP secara berkelanjutan
Keamanan Data pada SAP (S/4HANA, RISE, dan GROW with SAP)
Bagi perusahaan yang menggunakan atau berencana menggunakan SAP, keamanan data tidak hanya bergantung pada produknya, tetapi juga pada model penerapan yang dipilih. SAP S/4HANA dapat dijalankan secara on-premise, melalui RISE with SAP, atau melalui GROW with SAP. Ketiganya memiliki pembagian tanggung jawab keamanan yang berbeda, sehingga perusahaan perlu memahaminya sebelum menentukan strategi perlindungan data.
Pada SAP S/4HANA on-premise, seluruh pengelolaan keamanan berada di tangan perusahaan, mulai dari infrastruktur server, jaringan, pembaruan keamanan, hingga pengaturan hak akses pengguna. Model ini memberikan kendali penuh terhadap lingkungan sistem, tetapi menuntut sumber daya dan keahlian internal yang memadai untuk menjaga keamanannya secara berkelanjutan.
Sementara itu, RISE with SAP dan GROW with SAP menggunakan model tanggung jawab bersama (shared responsibility model). SAP berperan mengamankan infrastruktur cloud, seperti keamanan pusat data, jaringan, serta enkripsi data saat disimpan (data at rest) dan saat dikirim (data in transit), dan SAP juga memiliki sertifikasi keamanan informasi seperti ISO 27001. Di sisi lain, perusahaan tetap bertanggung jawab atas data bisnisnya, pengelolaan pengguna dan hak akses, konfigurasi aplikasi, serta pengembangan kustom. Artinya, berpindah ke cloud tidak otomatis menyerahkan seluruh urusan keamanan kepada SAP.
Karena itu, penerapan keamanan pada SAP perlu mencakup beberapa hal penting, seperti pengaturan otorisasi berbasis peran, pemantauan aktivitas dan audit log, autentikasi yang kuat seperti MFA, serta pengelolaan pembaruan keamanan sesuai pembagian tanggung jawab yang berlaku. Perusahaan juga perlu memastikan peran dan kewenangan dalam organisasi sudah sesuai prinsip least privilege sejak tahap implementasi, bukan baru dibenahi setelah sistem berjalan.
Pada akhirnya, keamanan SAP ditentukan oleh kombinasi teknologi dan tata kelola. Pendampingan dari authorized partner dapat membantu perusahaan memahami pembagian tanggung jawab tersebut, merancang struktur hak akses, dan menyiapkan implementasi yang sesuai dengan kebutuhan serta tingkat risiko bisnis.
Baca juga: 8 Rekomendasi Software ERP Terbaik untuk Bisnis 2027
Perbedaan Keamanan ERP Cloud vs On-Premise
Keamanan menjadi salah satu pertimbangan penting ketika perusahaan memilih antara ERP berbasis cloud dan on-premise. Keduanya memiliki pendekatan pengelolaan infrastruktur, pemeliharaan, dan perlindungan data yang berbeda. Pada ERP cloud, sebagian tanggung jawab keamanan infrastruktur berada pada penyedia layanan, sedangkan ERP on-premise memberikan perusahaan kendali lebih langsung terhadap lingkungan sistem yang dikelola sendiri.
| Aspek | ERP Cloud | ERP On-Premise |
|---|---|---|
| Infrastruktur | Menggunakan infrastruktur cloud yang dikelola oleh penyedia layanan. | Diinstal dan dijalankan menggunakan server serta infrastruktur milik perusahaan. |
| Kontrol Data | Pengelolaan infrastruktur dan data mengikuti pembagian tanggung jawab antara perusahaan dan penyedia layanan. | Perusahaan memiliki kendali lebih langsung terhadap infrastruktur dan pengelolaan data. |
| Pemeliharaan Sistem | Pembaruan dan pemeliharaan infrastruktur umumnya ditangani oleh penyedia layanan cloud. | Perusahaan bertanggung jawab atas pemeliharaan server, pembaruan, dan sistem ERP. |
| Manajemen Akses | Akses dikelola melalui sistem berbasis internet dengan pengaturan autentikasi dan hak akses pengguna. | Akses dikelola melalui jaringan dan infrastruktur internal perusahaan. |
| Backup dan Pemulihan | Umumnya menyediakan layanan backup dan pemulihan data sesuai paket serta konfigurasi layanan. | Perusahaan perlu menyiapkan dan mengelola sistem backup serta pemulihan data secara mandiri. |
| Tanggung Jawab Keamanan | Tanggung jawab keamanan dibagi antara penyedia cloud dan perusahaan sesuai model layanan. | Sebagian besar tanggung jawab keamanan infrastruktur dan sistem berada pada perusahaan. |
Perbedaan tersebut menunjukkan bahwa masing-masing model memiliki kebutuhan pengelolaan keamanan yang berbeda. ERP cloud dapat membantu mengurangi beban pengelolaan infrastruktur internal, tetapi perusahaan tetap perlu memastikan konfigurasi, hak akses, dan perlindungan data diterapkan dengan benar. Sementara itu, ERP on-premise memberikan kontrol lebih langsung, tetapi membutuhkan sumber daya dan keahlian internal untuk menjaga keamanan sistem.
Dengan demikian, tingkat keamanan ERP tidak hanya ditentukan oleh lokasi penyimpanan atau model deployment, tetapi juga oleh kualitas konfigurasi, pengelolaan akses, pemantauan, serta kebijakan keamanan yang diterapkan. Perusahaan perlu mempertimbangkan kemampuan tim IT, kebutuhan kontrol data, dan kesiapan infrastruktur sebelum menentukan model ERP yang paling sesuai.
Kepatuhan Keamanan ERP terhadap Regulasi dan Standar
Selain menerapkan perlindungan teknis, perusahaan juga perlu memastikan pengelolaan keamanan ERP sesuai dengan regulasi dan standar yang berlaku. Kepatuhan ini penting karena sistem ERP menyimpan berbagai informasi, termasuk data pribadi karyawan, pelanggan, dan mitra bisnis. Di Indonesia, terdapat beberapa regulasi yang relevan sebagai acuan dalam menjaga keamanan informasi perusahaan.
1. UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi
Undang-Undang No. 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) mengatur kewajiban dalam pemrosesan dan perlindungan data pribadi. Perusahaan yang menggunakan ERP untuk menyimpan atau mengelola data pribadi perlu memastikan informasi tersebut terlindungi dari akses maupun pemrosesan yang tidak sah.
Penerapannya dapat dilakukan melalui pembatasan hak akses, pengamanan data, pemantauan aktivitas pengguna, serta prosedur penanganan insiden. Informasi lengkap mengenai regulasi ini dapat dibaca melalui dokumen resmi UU Pelindungan Data Pribadi.
2. PP No. 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik
Peraturan Pemerintah No. 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik mengatur penyelenggaraan sistem elektronik yang andal, aman, dan bertanggung jawab. Regulasi ini relevan bagi perusahaan yang mengoperasikan ERP sebagai bagian dari sistem elektronik untuk mendukung aktivitas bisnis.
Dalam penerapannya, perusahaan perlu memperhatikan keamanan infrastruktur, pengelolaan akses, perlindungan informasi, serta kesiapan sistem dalam menghadapi gangguan. Ketentuan lengkapnya dapat dilihat melalui PP No. 71 Tahun 2019 pada JDIH Kementerian Komunikasi dan Digital.
3. ISO/IEC 27001 sebagai Standar Keamanan Informasi
Selain regulasi nasional, perusahaan dapat menggunakan ISO/IEC 27001 sebagai acuan internasional dalam membangun Sistem Manajemen Keamanan Informasi atau Information Security Management System (ISMS). Standar ini membantu organisasi mengidentifikasi risiko, menerapkan kontrol keamanan, serta mengevaluasi perlindungan informasi secara berkelanjutan.
Dalam pengelolaan ERP, penerapannya dapat mencakup kebijakan keamanan data, pengaturan hak akses pengguna, penilaian risiko, hingga prosedur penanganan insiden. Informasi lebih lanjut mengenai standar ini dapat dilihat melalui situs resmi ISO/IEC 27001:2022.
Dengan memahami regulasi dan standar tersebut, perusahaan dapat mengelola keamanan ERP secara lebih terstruktur. Kepatuhan bukan hanya membantu mengurangi risiko keamanan, tetapi juga membangun kepercayaan pelanggan dan mitra bisnis terhadap pengelolaan informasi perusahaan.
Bagaimana Cara Menjaga Keamanan Data ERP?
Menjaga keamanan data ERP membutuhkan pengelolaan yang konsisten, mulai dari pengaturan akses pengguna hingga pemantauan sistem secara berkala. Perusahaan tidak cukup hanya mengandalkan fitur keamanan bawaan, tetapi juga perlu menerapkan kebijakan dan prosedur yang sesuai dengan risiko operasional. Langkah pertama adalah menerapkan kontrol akses berdasarkan peran pengguna. Atur hak akses sesuai tugas dan tanggung jawab setiap karyawan, dengan prinsip least privilege, yaitu memberikan izin seminimal mungkin sesuai kebutuhan pekerjaan. Lakukan evaluasi akses secara berkala dan segera nonaktifkan akun karyawan yang sudah tidak memiliki kewenangan untuk menggunakan sistem.
Selanjutnya, perusahaan perlu memperbarui sistem dan melakukan patch keamanan secara terjadwal untuk memperbaiki kerentanan perangkat lunak dan meningkatkan perlindungan terhadap ancaman terbaru, termasuk memeriksa kompatibilitas pembaruan sebelum diterapkan pada lingkungan produksi. Selain itu, gunakan enkripsi untuk melindungi data penting, baik saat disimpan maupun saat dikirim melalui jaringan. Pastikan data sensitif dilindungi dengan mekanisme enkripsi yang sesuai, disertai pengelolaan kunci enkripsi yang aman agar informasi tidak mudah diakses pihak yang tidak berwenang.
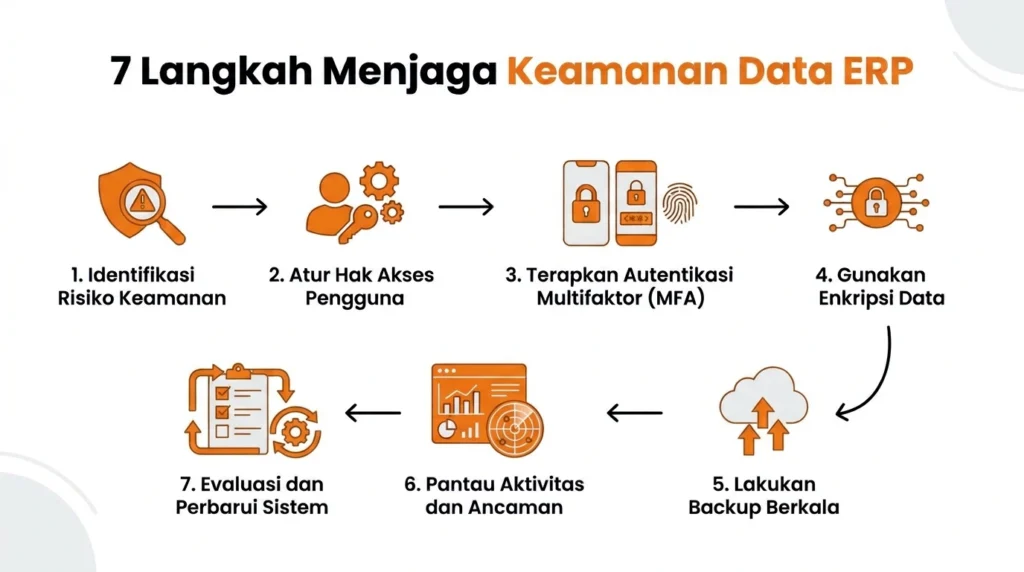
Perlindungan juga perlu mencakup kesiapan menghadapi gangguan. Backup data secara berkala dibutuhkan untuk mengantisipasi kehilangan informasi akibat kesalahan pengguna, kerusakan sistem, atau serangan siber. Simpan salinan cadangan di lokasi terpisah, batasi akses terhadap backup, dan lakukan pengujian pemulihan secara berkala agar data dapat digunakan kembali saat dibutuhkan. Di samping itu, adakan audit dan pengujian keamanan untuk mengevaluasi efektivitas kebijakan dan mekanisme perlindungan yang sudah diterapkan, mencakup hak akses pengguna, konfigurasi sistem, aktivitas dalam audit trail, serta pengujian kerentanan untuk menemukan celah yang perlu diperbaiki.
Terakhir, karyawan merupakan bagian penting dalam menjaga keamanan ERP karena berinteraksi langsung dengan sistem dan informasi perusahaan. Berikan edukasi keamanan siber tentang cara mengenali phishing, menjaga kerahasiaan kredensial, menggunakan autentikasi multifaktor, dan melaporkan aktivitas mencurigakan kepada tim IT. Perusahaan juga perlu menyiapkan prosedur penanganan insiden keamanan yang mencakup identifikasi insiden, pembatasan dampak, pemulihan sistem, serta evaluasi untuk mencegah kejadian serupa. Penerapan langkah-langkah tersebut perlu dilakukan secara berkelanjutan dan disesuaikan dengan kebutuhan perusahaan, agar perlindungan ERP lebih menyeluruh sekaligus menjaga kelangsungan operasional bisnis.
Tantangan dalam Mengelola Keamanan Data ERP
Meskipun berbagai fitur dan strategi perlindungan telah tersedia, pengelolaan keamanan ERP tetap memiliki tantangan tersendiri. Kompleksitas sistem, perkembangan ancaman siber, dan keterbatasan sumber daya dapat memengaruhi efektivitas perlindungan data perusahaan. Berikut beberapa tantangan yang umum dihadapi:
- Kompleksitas integrasi sistem membuat perusahaan perlu memastikan setiap aplikasi dan platform eksternal yang terhubung dengan ERP memiliki perlindungan yang memadai.
- Keterbatasan sumber daya dan tenaga ahli dapat menyulitkan perusahaan dalam mengelola, memantau, dan menangani insiden keamanan secara optimal.
- Perkembangan ancaman siber menuntut perusahaan untuk terus memperbarui teknologi dan strategi perlindungan agar mampu menghadapi metode serangan baru.
- Pengelolaan hak akses pengguna menjadi lebih kompleks ketika banyak karyawan dari berbagai departemen menggunakan sistem dengan kebutuhan akses berbeda.
- Menjaga keseimbangan antara keamanan dan kemudahan penggunaan menjadi tantangan karena sistem yang terlalu ketat dapat menghambat pekerjaan, sedangkan akses yang terlalu longgar meningkatkan risiko keamanan.
Untuk menghadapi tantangan tersebut, perusahaan perlu menyesuaikan kebijakan keamanan dengan kebutuhan operasional, meningkatkan kompetensi tim IT, dan melakukan evaluasi risiko secara berkelanjutan.
Optimalkan Perlindungan Keamanan Data ERP Perusahaan Anda Bersama Think Tank Solusindo
Keamanan data ERP merupakan aspek penting dalam menjaga informasi dan kelangsungan operasional perusahaan. Berbagai ancaman seperti ransomware, phishing, akses tidak sah, hingga kesalahan konfigurasi dapat menimbulkan risiko kebocoran data dan gangguan bisnis. Oleh karena itu, perusahaan perlu menerapkan perlindungan menyeluruh melalui kontrol akses, enkripsi, autentikasi multifaktor, backup, serta pemantauan sistem secara berkala.
Pemilihan solusi ERP yang tepat juga menjadi bagian dari strategi perlindungan data jangka panjang. Perusahaan dapat mempertimbangkan RISE with SAP untuk mendukung transformasi bisnis berbasis cloud, atau GROW with SAP bagi perusahaan yang ingin mengadopsi ERP cloud dengan pendekatan yang lebih terarah. Selain itu, tersedia SAP S/4HANA sebagai solusi ERP untuk mengintegrasikan proses bisnis dan pengelolaan data perusahaan. Perusahaan yang ingin mempercepat penerapan solusi SAP juga dapat mengenal SAP Grow Fast sesuai kebutuhan transformasinya.
Sebagai authorized partner SAP, Think Tank Solusindo siap membantu perusahaan memahami kebutuhan, memilih solusi ERP, dan merencanakan implementasi yang sesuai dengan proses bisnis. Jika ingin mengetahui estimasi investasi dan pilihan solusi yang tersedia, Anda dapat melihat informasi harga solusi SAP atau jadwalkan demo bersama tim kami untuk mengenal fitur dan kapabilitas sistem secara langsung. Untuk konsultasi lebih lanjut, silakan hubungi tim Think Tank Solusindo dan temukan solusi ERP yang sesuai dengan kebutuhan perusahaan.